Un router comprometido no suele anunciarse con una alarma: normalmente se manifiesta como cosas raras y sueltas que vas notando poco a poco, hasta que atas cabos. Si sospechas que es tu caso, aquí tienes cómo confirmarlo y, sobre todo, los pasos concretos para solucionarlo sin tener que tirar el router a la basura.
Señales que deberían hacerte sospechar
- La conexión va mucho más lenta de lo normal sin que hayas cambiado nada ni haya avería general
- Te redirige a páginas raras al intentar entrar a webs conocidas, o te aparecen anuncios/pop-ups que antes no veías
- No puedes entrar al panel de administración con tu contraseña habitual, o ves ajustes que tú no cambiaste (DNS distintos, gestión remota activada, una red WiFi nueva que no creaste)
- Aparecen dispositivos desconocidos en la lista de conectados (si no sabes cómo comprobarlo, lo expliqué en cómo saber si alguien está en tu red ahora mismo)
Ninguna señal por separado es una prueba definitiva —la lentitud, por ejemplo, tiene mil causas más probables— pero si coinciden dos o tres a la vez, merece la pena actuar.
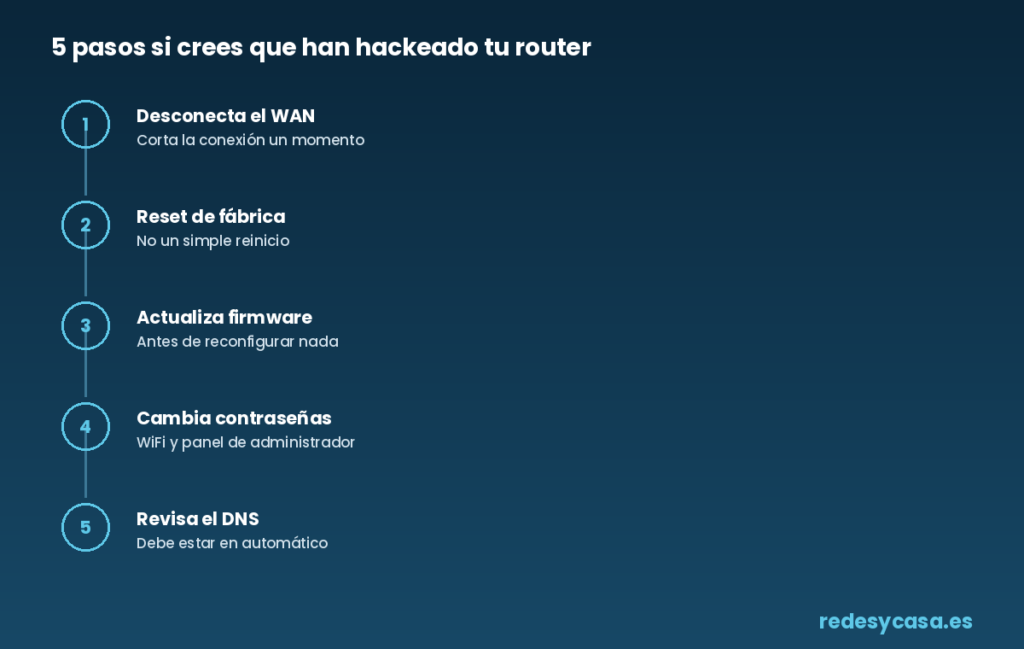
Paso 1: desconecta el router de internet un momento
Si sospechas algo serio (redirecciones raras, cambios de configuración que no hiciste), desconecta el cable WAN del router unos minutos. Esto corta cualquier conexión activa que un atacante pudiera tener en ese momento y te da margen para revisar la configuración sin que nadie esté manipulando nada en paralelo.
Paso 2: resetea el router de fábrica
Es el paso más efectivo y el que de verdad limpia cualquier cambio malicioso en la configuración: un reset de fábrica (no un simple reinicio) borra cualquier regla, DNS modificado o acceso remoto que se haya añadido sin tu permiso. Ya expliqué cómo hacerlo correctamente, con la diferencia entre reiniciar y resetear, en reiniciar y resetear el router.
Paso 3: actualiza el firmware antes de volver a configurar nada
Después del reset es el mejor momento para comprobar si hay una actualización de firmware pendiente, porque muchos ataques a routers domésticos aprovechan vulnerabilidades conocidas que el fabricante ya ha parcheado hace tiempo. Si tu router llevaba meses o años sin actualizar, es probablemente la puerta de entrada real. Lo cubrí con detalle en actualizar el firmware del router.
Paso 4: cambia todas las contraseñas, no solo la del WiFi
Después de un reset tendrás que volver a configurar el router desde cero, así que aprovecha para poner una contraseña de WiFi nueva y, sobre todo, una contraseña de administrador distinta de la que traía de fábrica (muchos ataques automatizados prueban directamente las contraseñas por defecto conocidas de cada marca). Kaspersky repasa bien por qué este paso es el que más se olvida en su guía sobre cómo saber si alguien ha hackeado tu router.
Paso 5: revisa que el DNS haya vuelto a la normalidad
Uno de los cambios más habituales en un router comprometido es modificar los servidores DNS para redirigir tu tráfico sin que lo notes. Tras el reset, confirma en la configuración que el DNS está en automático (el que da tu operador) o en uno que hayas elegido tú mismo, nunca en una IP que no reconozcas. Avast tiene una checklist completa de verificación post-ataque en su guía sobre cómo arreglar un router hackeado y proteger la red WiFi.
Para que no vuelva a pasar
Con el router ya limpio, cierra el círculo con lo que ya conté en los dos artículos anteriores de esta serie: revisa que el firewall doméstico tenga lo básico activado, y si el router tiene más de cinco o seis años sin soporte de firmware del fabricante, valora seriamente cambiarlo. Un router que ya no recibe actualizaciones de seguridad es, tarde o temprano, un router vulnerable, por muy bien que lo configures tú.